Sessiz kalan hata en tehlikelisi: CommitBrief'te fail-closed
Kısmi bir config'te tek bir CommitBrief komutu secret taramasını sessizce kapatıyordu. Temmuz–Ekim arasında kapattığım sessiz hatalar ve ilke: fail closed.
Etiket
Uygulama güvenliği: kimlik doğrulama, yetkilendirme, girdi doğrulama, sır yönetimi ve saldırı yüzeyi üzerine yazılar ve uygulamalı örnekler.
Bu etikete sahip 7 içerik bulunuyor.
Kısmi bir config'te tek bir CommitBrief komutu secret taramasını sessizce kapatıyordu. Temmuz–Ekim arasında kapattığım sessiz hatalar ve ilke: fail closed.
Üretim veritabanına erişimi olan tek kişi tatile gidince geliştirme durdu. İhtiyaç dört cümleye indi; her biri bir tasarım kararına dönüştü.
HTTP Basic Authentication nedir, nasıl çalışır ve ne zaman kullanılır? Temel kimlik doğrulama yönteminin işleyişi, PHP örneği ve güvenlik değerlendirmesi.
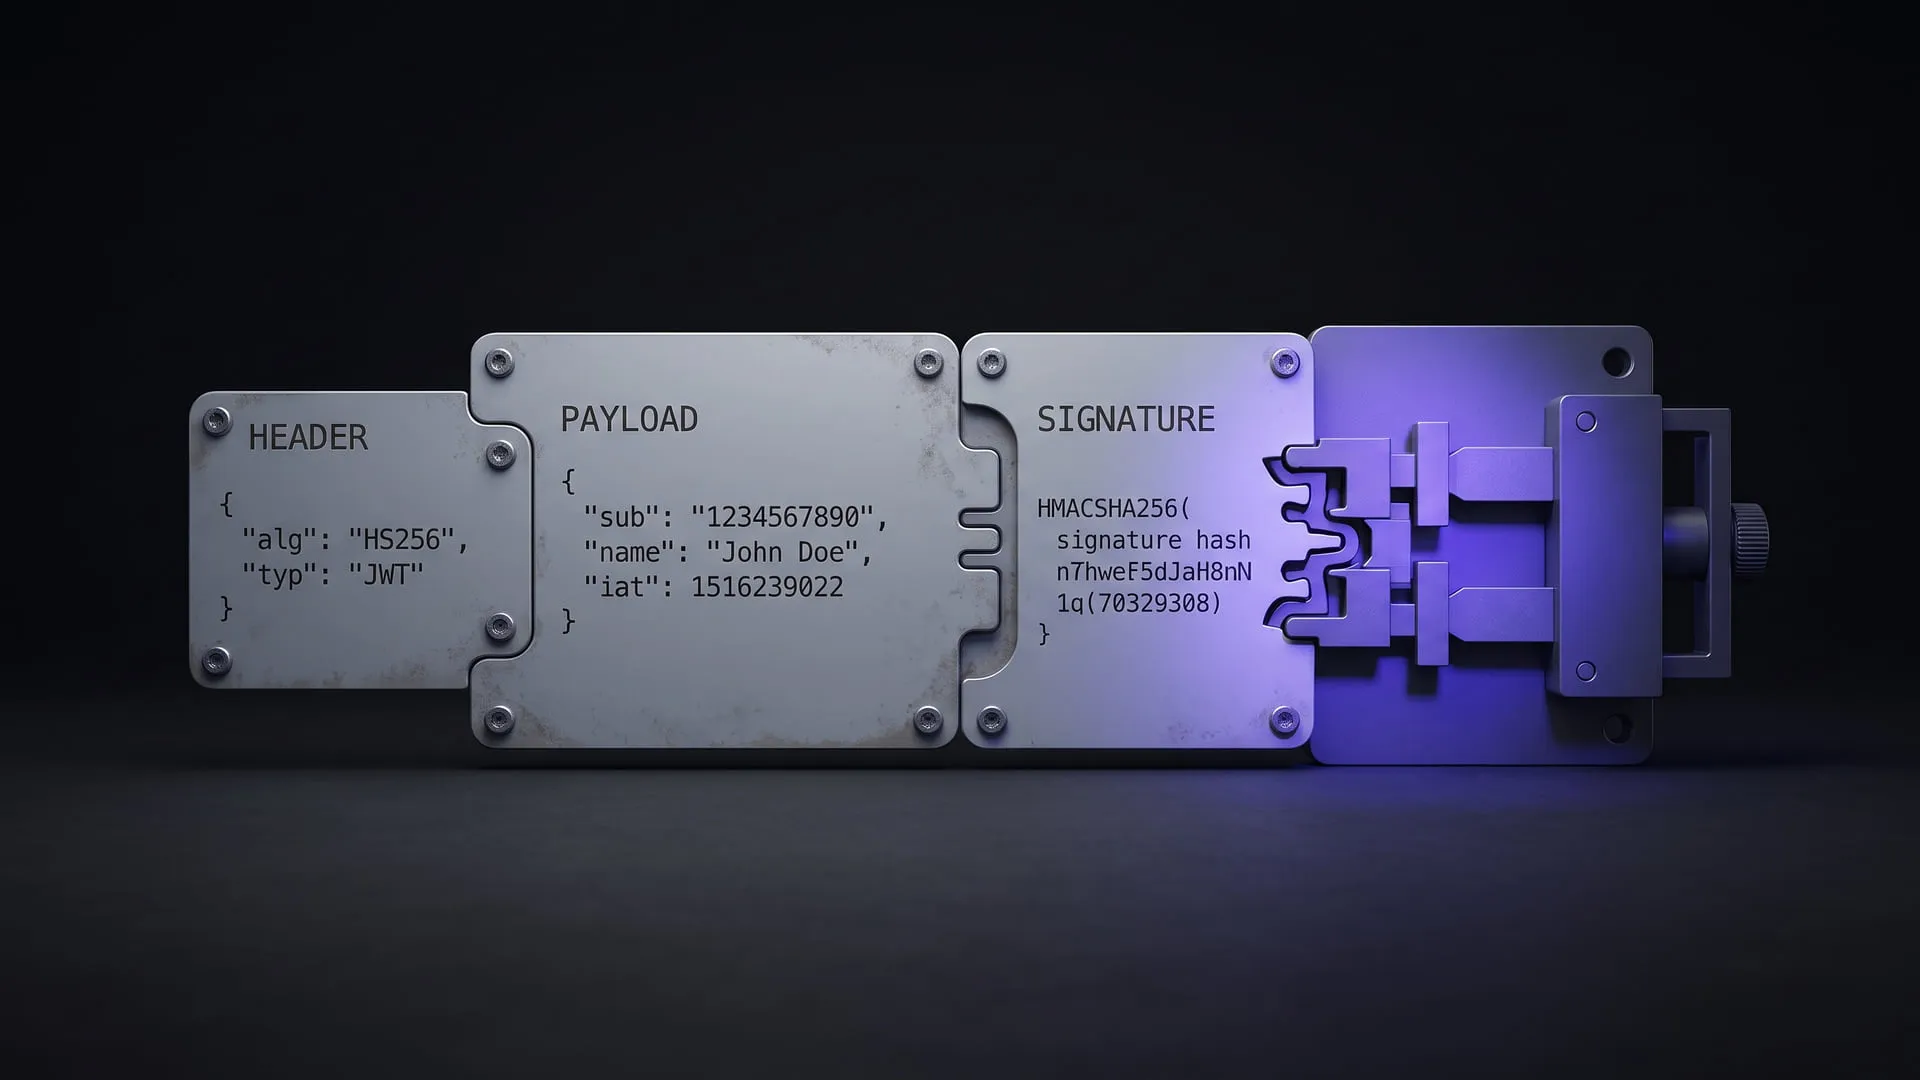
JWT (JSON Web Token) ile kimlik doğrulama: token yapısı, çalışma mantığı, imzalama ve doğrulama, bedeli ve yıllar içinde gördüğüm tipik hatalar.
Laravel Sanctum'un SPA kimlik doğrulamasını nasıl çözdüğünü, token tabanlı yaklaşımdan farkını somut örneklerle anlatıyorum.
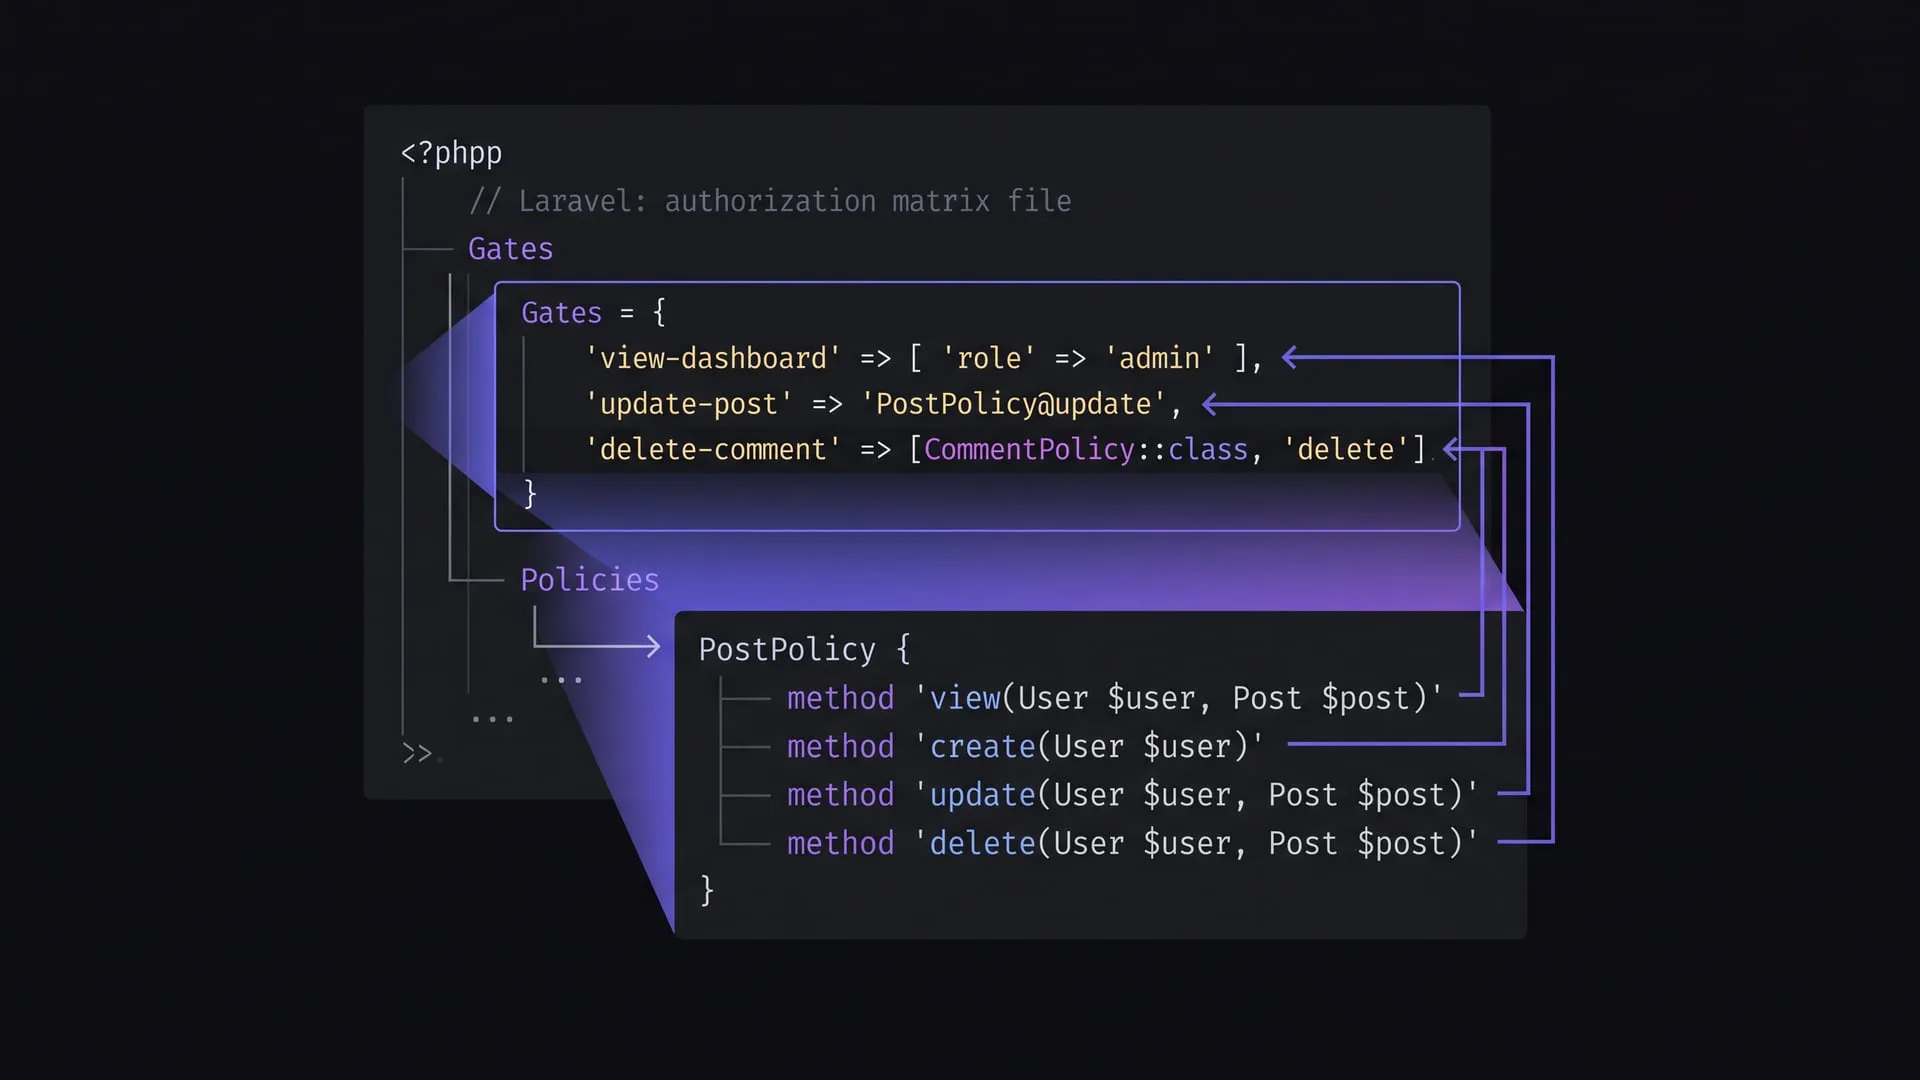
Laravel'de Gate ve Policy ile yetkilendirme mantığını tek yerde toplamak; 'kim neyi yapabilir' kararlarını temiz kurmak.
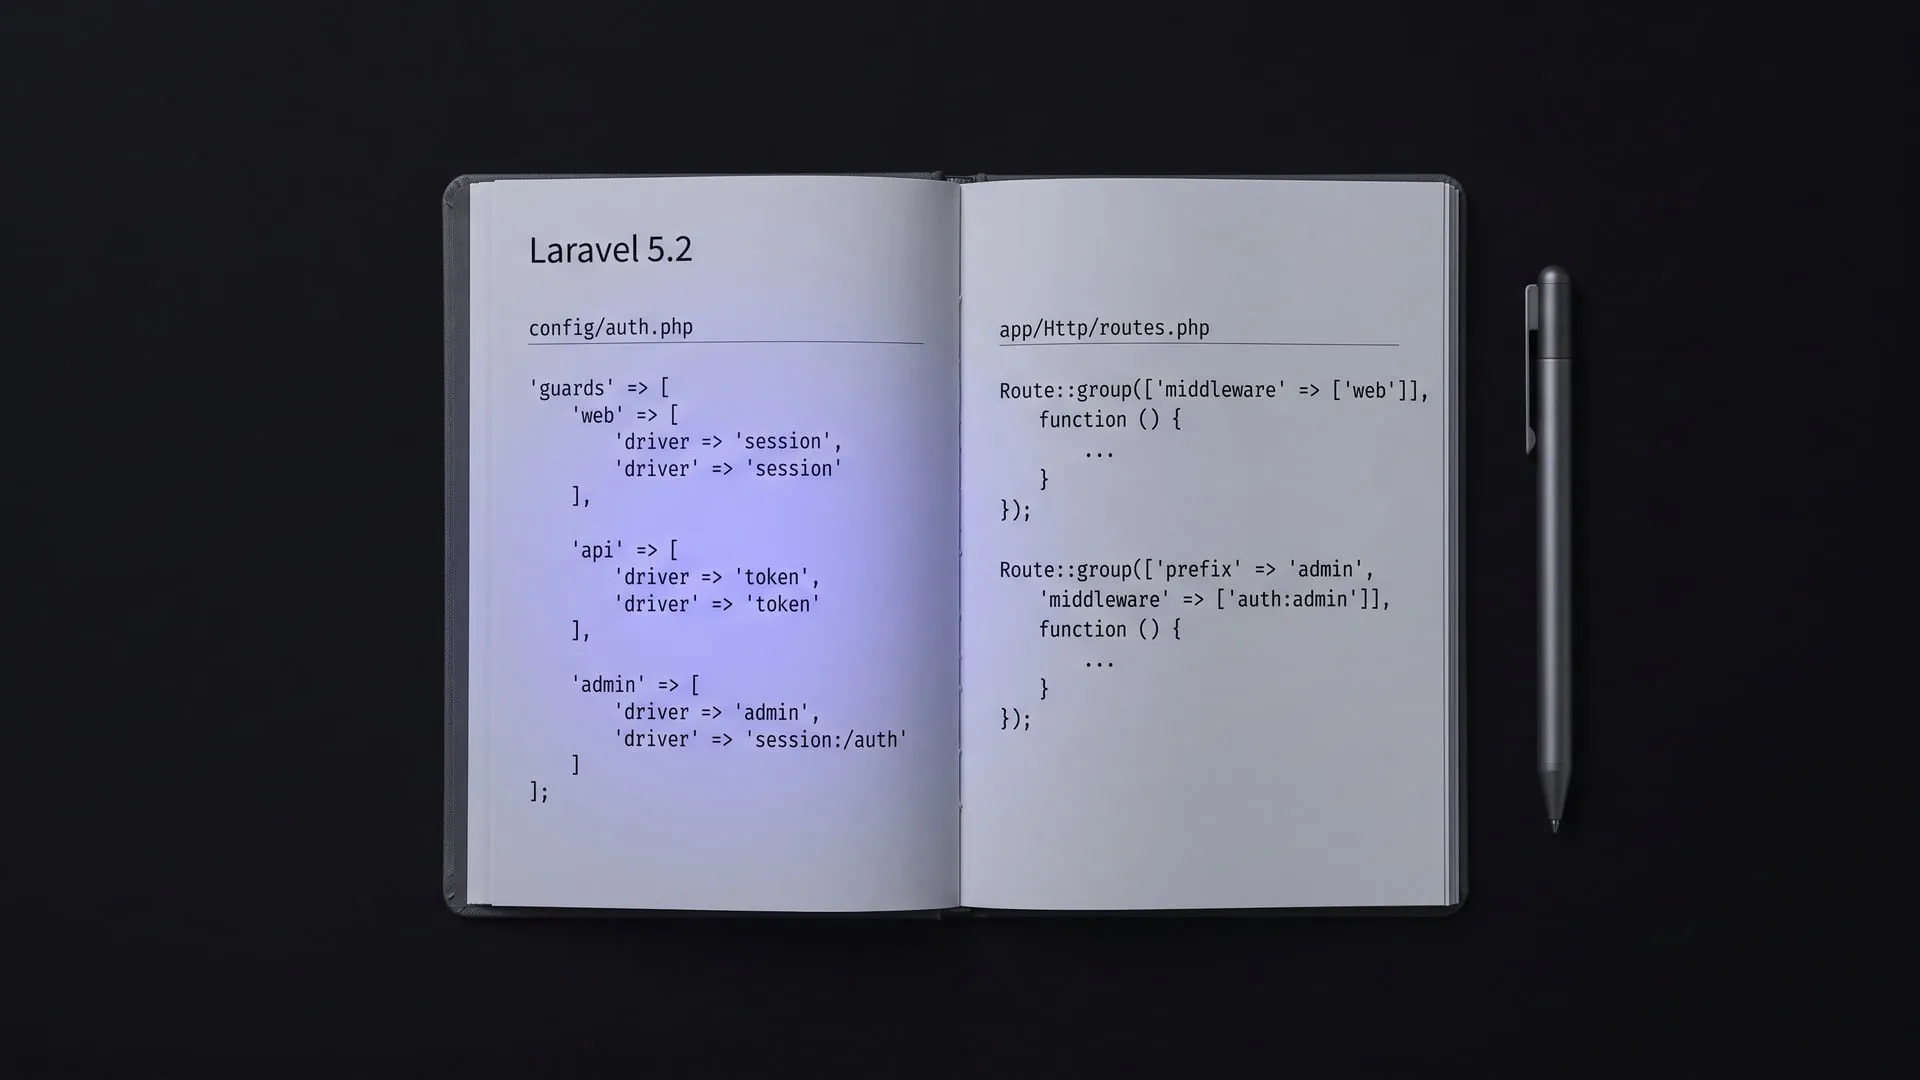
Laravel 5.2 ile birden fazla kullanıcı tipini tek uygulamada nasıl yönettiğimi anlatıyorum: guard'lar, route grupları ve parola sıfırlamada düştüğüm tuzak.